
오픈월드 탐험, 생존 게임 No Man’s Sky 를 플레이하는 사용자는 더 편한 게임 플레이를 위해 게임 진행 정보가 저장된 세이브 파일을 편집할 수 있는 세이브 에디터 프로그램을 널리 사용해 왔다. 공격자는 이러한 사실을 악용해 최근 No Man’s Sky 세이브 에디터 프로그램을 사칭한 피싱 사이트를 운영하며 Lumma Stealer 의 변종으로 알려진 Remus 악성 파일을 유포하는 캠페인을 진행했다.
피해자는 게임 커뮤니티, 유튜브 영상, 등에 게시된 피싱 사이트 링크를 통해 피싱 사이트로 유인된다. 피싱 사이트는 정상 세이브 에디터 프로그램의 이름, 이미지, GitHub 저장소 링크를 도용하며 그럴듯하게 꾸며져 피해자를 속인다.
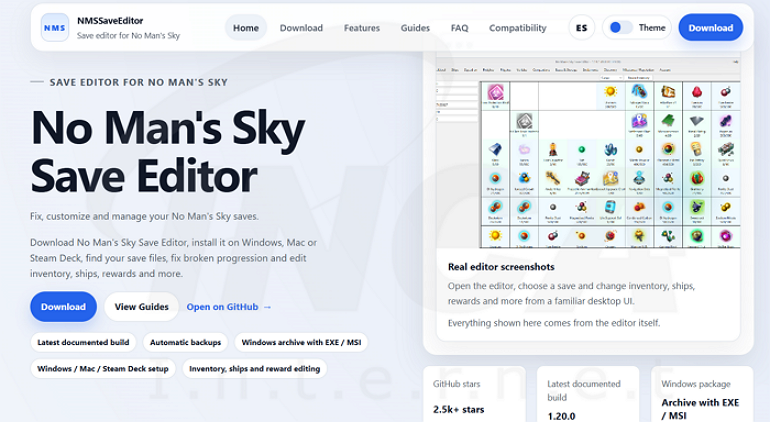
사용자가 피싱 사이트의 다운로드 링크를 클릭하면 클라우드 파일 호스팅 서비스 드랍박스를 통해 암호화된 ZIP 파일을 다운로드한다.
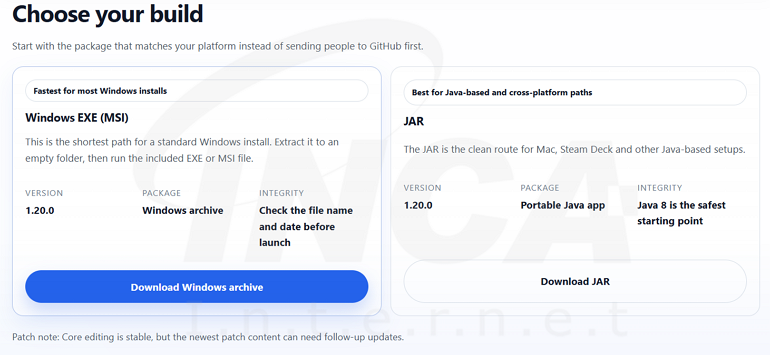
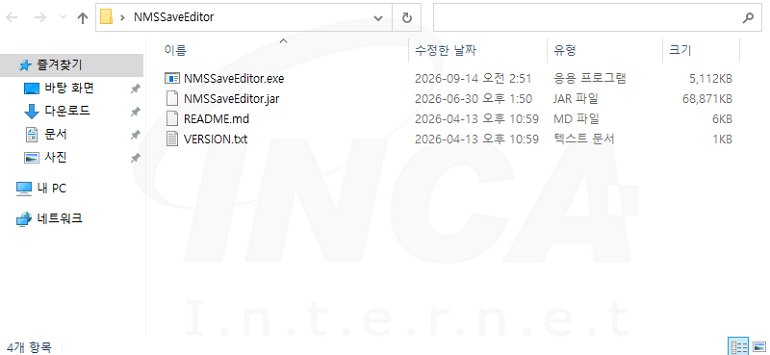
암호화된 ZIP 파일을 압축 해제하면 세이브 에디터로 위장한 exe 실행 파일이 생성된다. Golang 언어로 빌드된 이 파일은 Reflective 로딩 기법을 사용해 내부에 저장된 암호화된 Remus 페이로드를 복호화 후 메모리에 로딩하고 실행한다.
Remus
로딩된 Remus는 다양한 안티 디버깅, 안티 샌드박스 기술이 적용되어 분석을 어렵게 한다. 실행 코드 전반에 걸쳐 간접 점프 코드를 삽입하고 점프문이 실행되기 직전에 목적지 주소를 계산하거나 data 섹션에 기록된 정보를 읽어 점프문의 목적지를 결정하는 흐름 제어 난독화(Control Flow Obfuscation) 기법이 적용됐다.
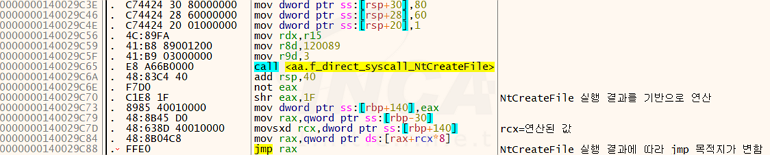
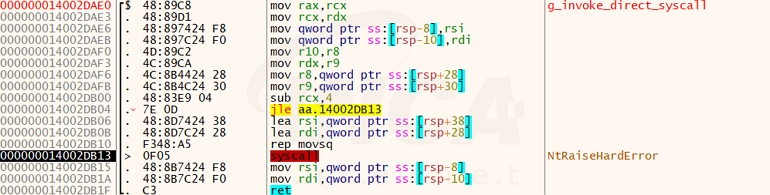
WinAPI 기능이 필요할 땐 직접 호출하지 않고 동일한 기능을 수행하는 syscall 명령어 코드를 실행한다. 이에 따라 정상적으로 로딩된 DLL의 WinAPI 에 적용된 브레이크 포인트, 후킹 코드를 우회해 분석을 어렵게 한다.
또한 C2 서버로부터 전달받은 config 데이터 중 “vm” 값이 true 이면 CPUID 명령어를 실행해 현재 시스템의 프로세서 정보를 읽고 가상 환경 여부를 검증한다. [표 1]은 CPUID를 실행해 읽은 프로세서 정보와 비교하는 문자열, 전체 가상 환경 문자열과 탐지 대상 가상 환경에 관한 내용이다.

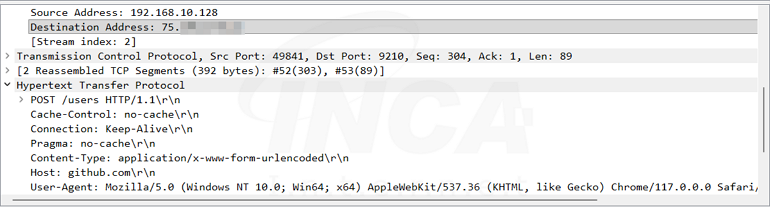
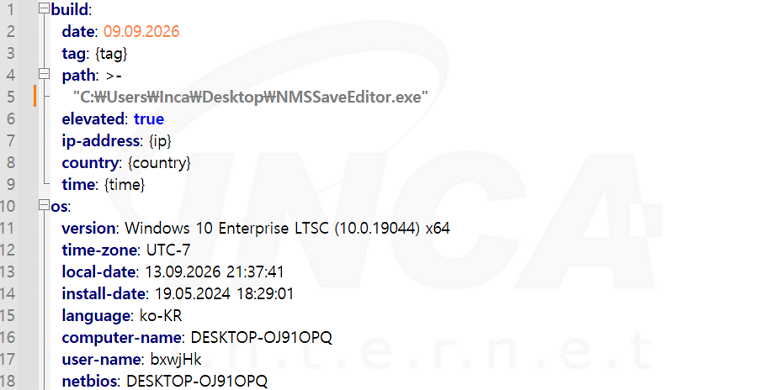
Remus 는 시스템 정보 탈취를 하기 전에 C2 서버와 통신하며 공격 대상에 대한 config 데이터를 다운로드한다. 이때 송신하는 패킷의 Host 헤더 값을 “github.com”으로 조작해 마치 정상적인 GitHub 사이트와 통신하는 것으로 위장한다.
C2로부터 수신받는 패킷은 항상 Not Allowed 에러(405)를 발생시키지만, 실제로는 에러와는 상관없이 악성 행위에 사용되는 암호화된 데이터를 그대로 가질 수 있다. 이는 에러 패킷을 자세히 분석하지 않는 단순 탐지 로직을 우회하려는 목적으로 추정된다.
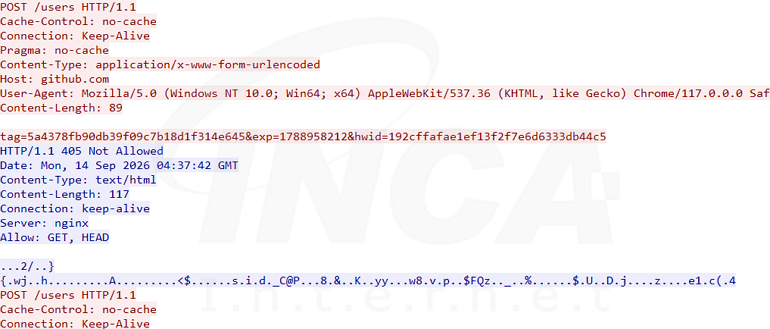
송수신되는 패킷은 모두 ChaCha20 알고리즘으로 암호화된다. 수신 패킷은 [32바이트 ChaCha20 Key][8바이트 ChaCha20 Nonce][암호화 데이터] 형식으로 저장돼 전달받고, 송신 패킷은 [암호화 데이터][32바이트 ChaCha20 Key][8바이트 ChaCha20 Nonce] 형식으로 저장해 전달한다.
C2로부터 수신받은 config 데이터는 브라우저, 암호 화폐 지갑, 이메일, 메신저, LLM, 등의 프로그램 이름, 설치 경로, 핵심 파일에 대한 정보를 저장한 JSON 데이터다.
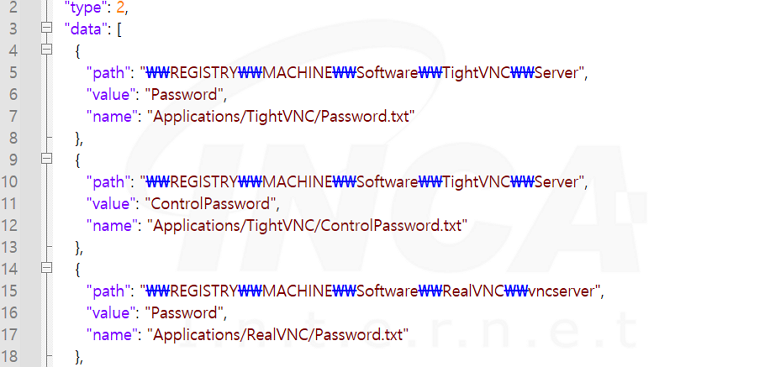
Remus 는 전달받은 config 데이터를 근거로 시스템 기본 정보, 민감한 데이터를 수집하고 압축해 C2 서버로 송신한다.
예로부터 사람들이 자주 사용하는 무료 프로그램은 공격자들이 이용하기 좋은 피싱 재료였다. 특히 이번에 발견된 공격은 세간에 널리 알려지고 사용되고 있는 정상 프로그램으로 위장하고, 그럴듯한 도메인과 피싱 사이트를 개설해 피해자의 경계심을 누그러뜨렸다. 누구나 쉽게 글을 작성할 수 있는 커뮤니티, 영상 플랫폼의 링크는 피싱 사이트로 연결될 가능성이 있으므로 민감한 정보 입력, 프로그램 다운로드 작업이 필요할 땐 공식적인 경로를 통해 접속하고 사이트 주소를 다시 한번 확인하는 주의가 필요하다.
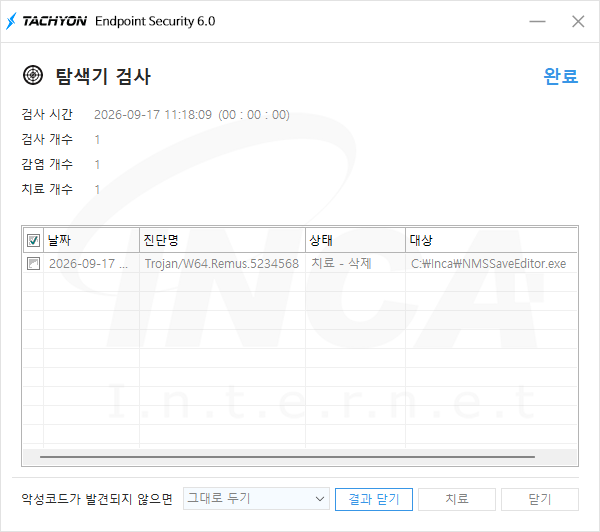
상기 악성코드는 잉카인터넷 안티바이러스 제품 TACHYON Internet Security 6.0에서 진단 및 치료가 가능하다.
'분석 정보 > 악성코드 분석 정보' 카테고리의 다른 글
| QuickFox 공급망 공격으로 유포된 FDMTP 백도어 (0) | 2026.08.13 |
|---|---|
| 오픈 소스 프로젝트를 악용하는 DonutLoader 분석 (0) | 2026.08.05 |
| ClickFix 공격을 통해 유포되는 CastleLoader 분석 (0) | 2026.07.06 |
| 오픈소스 게임 개발 도구 RenPy로 유포되는 HijackLoader (0) | 2026.06.02 |
| PyPI mistralai 패키지 공급망 침해 분석 (0) | 2026.05.19 |


